
와우 포커 골드 시세 - 2026년 실시간 업데이트
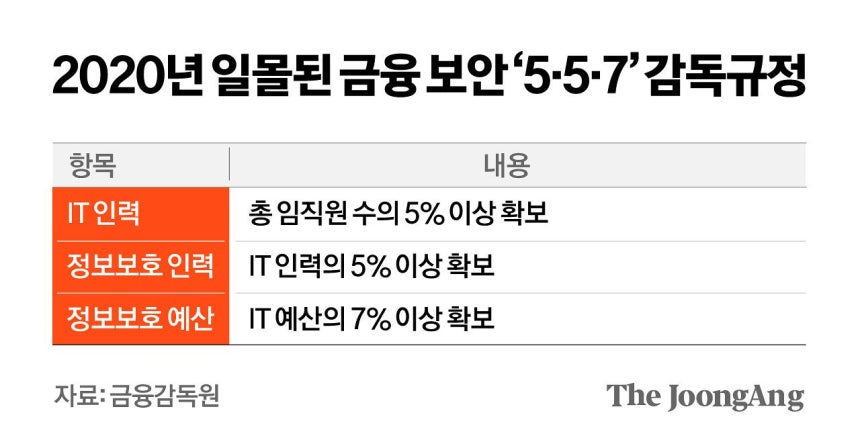
인공지능(AI)이 일으킨 해킹 사고가 전 금융권을 덮치면서 2020년 사라진‘5·5·7’감독규정이 다시 조명을 받고 있다.전체 임직원의 5% 이상을 정보기술(IT) 인력으로 채우고,이 중 5% 이상을 정보보호 인력으로 충원하며,전체 IT 예산의 7% 이상을 정보보호 예산으로 확보하는 내용이다.후속 조치 없이 규정이 폐기된 이후 상당수 금융회사에서 IT 보안 인력을 줄였다.
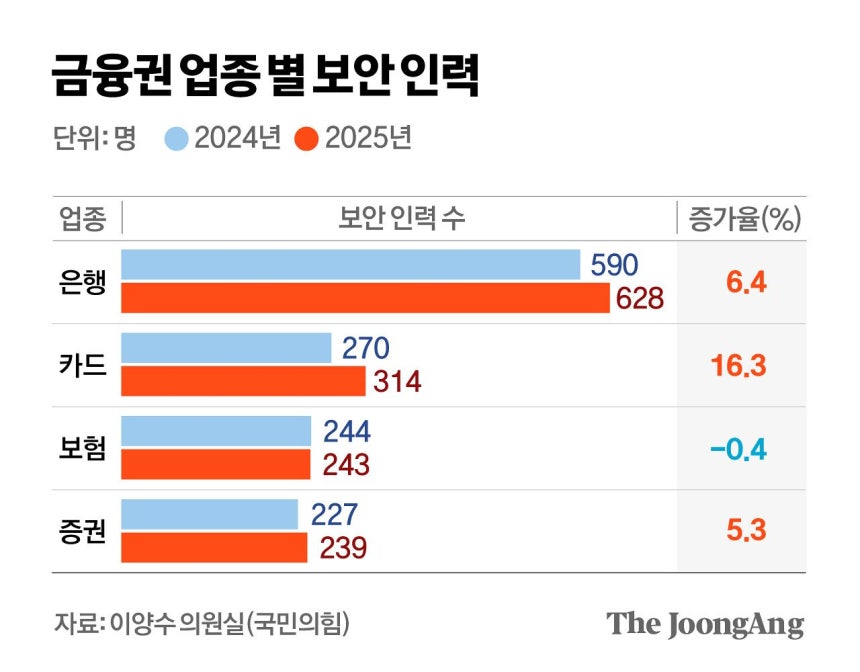
업종별로 보면 은행(6.4%),카드(16.3%),증권업종(5.3%)에선 보안 인력을 늘렸다.보험업종(-0.4%)이 인력 투자에 가장 소극적이었다.보안 전문가인 한 금융업계 관계자는 “5·5·7 규정이 있었다면,매년 금융회사 예산이 증가하는 만큼 보안 인력과 예산이 지속적으로 늘었을 것”이라며 “금융권 자율에 맡긴 이후 보안 인력을 줄이거나 외주를 주는 곳이 나타났다”고 설명했다.
2020년 당시 5·5·7 규정이 일몰(효력 기간이 지나 자동으로 폐기)될 때 보안 공백을 걱정하는 목소리가 컸다.사이버보안업체 스틸리언의 박찬암 대표는 “금융권의 신규 혁신 사업은 대부분 디지털을 기반으로 하는데도 서비스 경쟁 탓에 보안 위험 관련 논의는 심도 있게 다뤄지지 않았다”며 “금융사 내부에서 보안 조직의 위상과 권한을 강화하는 것이 가장 중요하다”고 말했다.
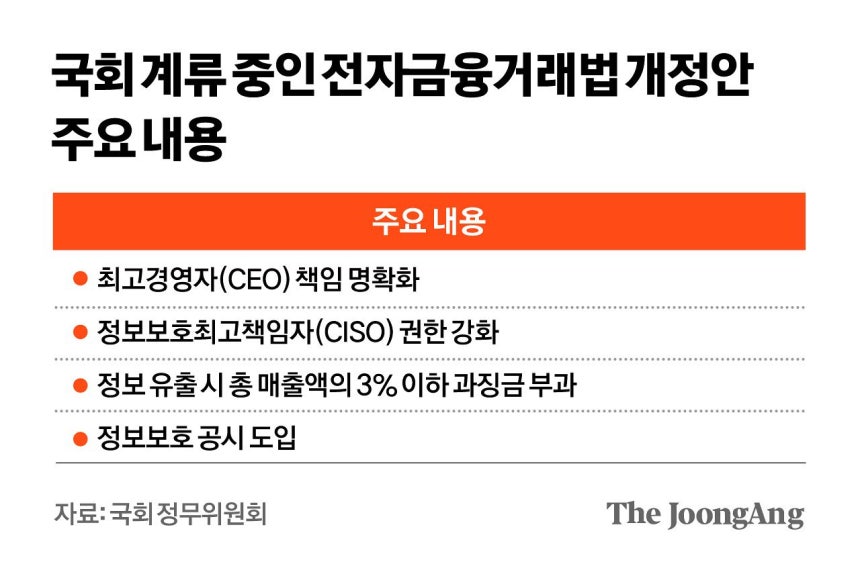
문제를 근본적으로 개선하려면 최고경영자(CEO)와 이사회의 책임을 명확히 규정하고,정보보호최고책임자(CISO)의 권한을 강화하는 게 핵심이란 지적이다.이런 내용을 포함한 전자금융거래법 개정안이 지난해 11월 말 발의되고 열 달여가 지났지만 국회에선 논의조차 안 되고 있다.개정안은 해킹 사고로 정보 유출 사고가 나면 총매출액 3% 이하의 과징금을 부과하는 내용도 담고 있다.
이번 해킹 사고로 신한은행에선 고객명과 전화번호,오프라인 서핑 게임연소득 등 2만5000여 건이 유출됐다.일부 고객의 주민등록번호 66건과 연계정보(CI) 97건도 포함됐다.예가람은 성명과 생년월일,연락처 등 약 4만 건이다.
한편 금융당국은 이날부터 한 달간을‘개인정보 유출 2차 피해 특별대응기간’으로 지정했다.금감원은▶유출 보상▶대환대출 알선▶선입금 요구▶악성 앱 설치 등 사기에 주의할 것을 당부했다.금감원은 최근 금융권 해킹을 시도한 인터넷주소(IP) 28개와 국가 정보를 전 금융권에 이날 전파했다.일부 IP는 지난달 30일 해킹 사고가 발생하기 이전인 올해 1월부터 수차례 카카오뱅크·케이뱅크·토스뱅크 등 인터넷전문은행 서버 접근을 시도했다.내부 보안 시스템이 이 시도를 차단해 고객 피해로 이어지지는 않았다.
와우 포커 골드 시세
이것은 우리의 사업이며, 당신의 동료를 배신하는 사람은 그것에 대해 걱정하지 않습니다. 와우 포커 골드 시세 - 2025년 실시간 업데이트:잠시 생각하던 필 장로가 갑자기 말했다.
에피폰 카지노 존레논,합의문에는 오픈AI·구글·메타·마이크로소프트(MS)·틱톡·아마존·어도비·IBM·엑스(옛 트위터)·스냅·앤트로픽 등이 이름을 올렸다.